Quishing: QR-Code-Betrug an Parkautomaten, in Briefen und E-Mails erkennen
Ein QR-Code lässt sich nicht lesen – genau das nutzen Betrüger. Aufkleber an Parkautomaten, Codes in gefälschten Bank-Briefen und in E-Mails führen auf Phishing-Seiten oder lösen Zahlungen an Täter aus. Dieser Ratgeber zeigt, wo Quishing auftritt, wie Sie Codes sicher prüfen und was nach einem Scan zu tun ist.
Von der Betrugs-Checker-Redaktion · Aktualisiert:
Das Wichtigste in Kürze
- Quishing = Phishing per QR-Code. Der Code selbst ist harmlos – gefährlich ist die Adresse, auf die er führt.
- Hotspots: Aufkleber auf Parkautomaten und Ladesäulen, QR-Codes in gefälschten Bank- und Behördenbriefen, Codes in E-Mails, die Spam-Filter umgehen.
- Vor dem Öffnen die Vorschau-URL im Scanner lesen: Passt die Domain nicht zum Betreiber, nicht öffnen.
- Bank, Sparkasse und Behörden verlangen keine Anmeldung oder Datenaktualisierung per QR-Code im Brief.
- Nach einem Scan mit Dateneingabe: Karte sperren (116 116), Passwörter ändern, Anzeige erstatten.
Was ist Quishing?
Quishing setzt sich aus „QR-Code“ und „Phishing“ zusammen. Statt eines Links, den man prüfen könnte, erhalten Sie einen QR-Code – auf einem Aufkleber, in einem Brief, in einer E-Mail oder auf einer Website. Beim Scannen öffnet Ihr Smartphone eine Seite, die Zugangsdaten oder Kartendaten abfragt, eine Schadsoftware anbietet oder eine Zahlung an die Täter vorbereitet.
Für Betrüger hat der QR-Code drei Vorteile: Menschen können ihn nicht lesen und damit nicht auf Anhieb prüfen; E-Mail-Filter erkennen die versteckte Adresse schlechter als einen Klartext-Link; und der Scan passiert auf dem Smartphone, wo die Adresszeile klein ist und Warnzeichen leicht übersehen werden.
Quishing hat sich in den vergangenen Jahren von einer Randerscheinung zu einer verbreiteten Masche entwickelt – parallel zur Gewöhnung an QR-Codes beim Bezahlen, Parken, Laden und in Speisekarten.
Wo Quishing auftritt – die häufigsten Fälle
Parkautomaten und Parkplätze
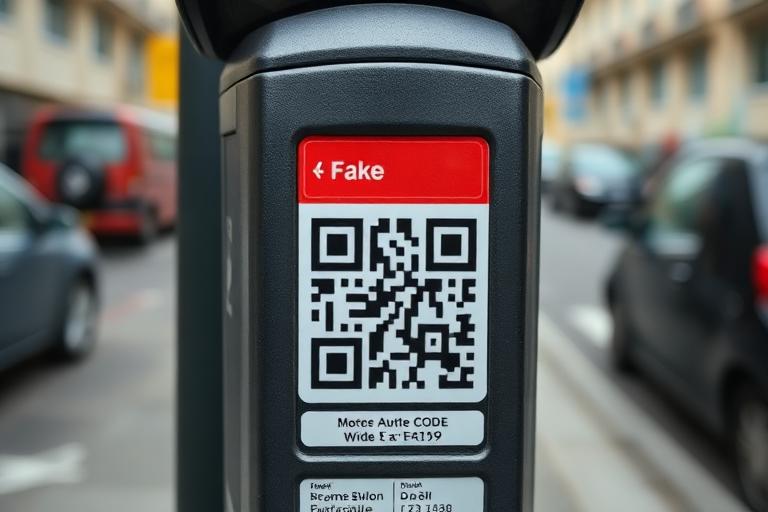
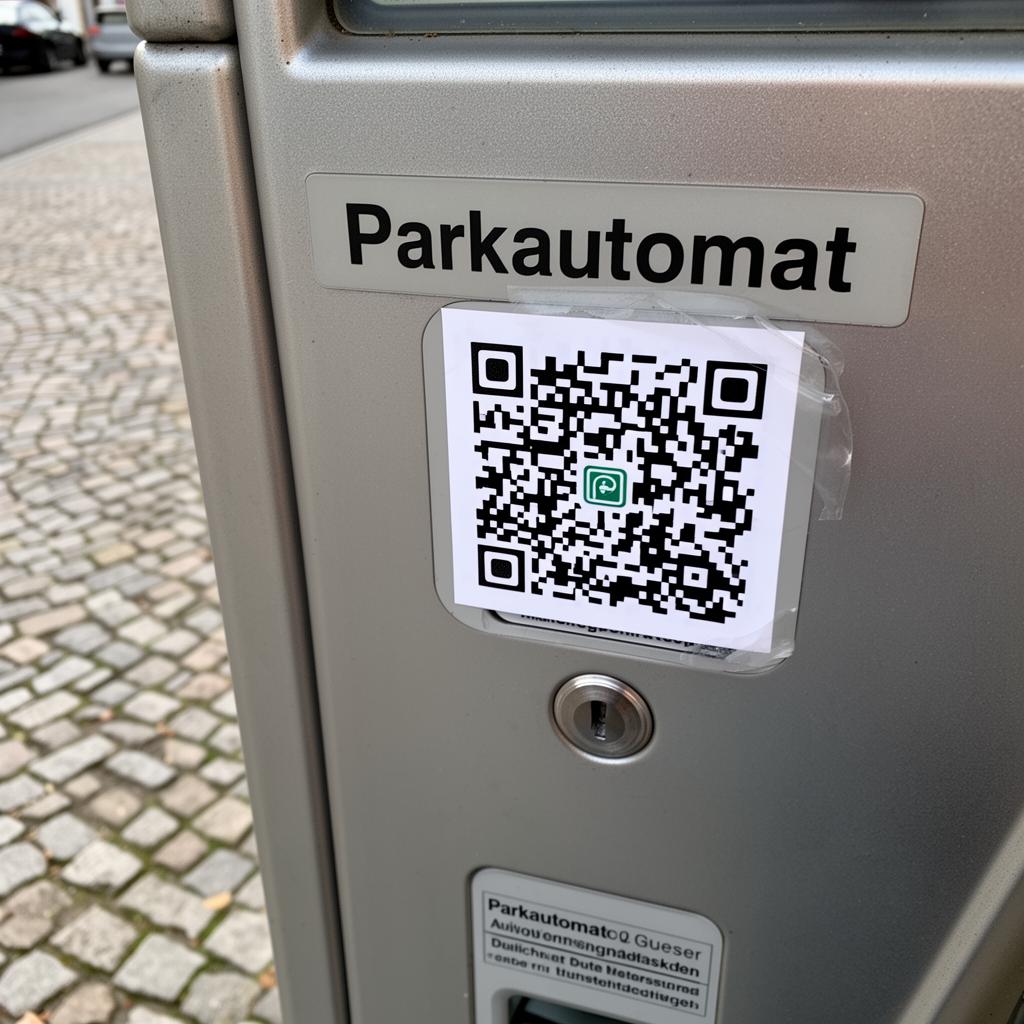
Auf den Automaten oder Hinweisschildern kleben Codes mit „Hier per Handy bezahlen“ oder dem Logo einer bekannten Park-App. Der Code führt auf eine nachgebaute Seite, die Kennzeichen und Kartendaten abfragt. Manche Fälschungen kleben direkt über dem echten Code des Betreibers. Sie zahlen an die Täter – und bekommen zusätzlich ein Knöllchen, weil kein Ticket gelöst wurde.
Weitere Einsatzorte: Ladesäulen, Briefe, E-Mails, Rechnungen
E-Ladesäulen
Dasselbe Prinzip: Ein Aufkleber verspricht Ad-hoc-Laden per QR-Code. Die Seite imitiert den Ladesäulenbetreiber und erfasst Kartendaten; der Ladevorgang startet natürlich nicht.
Gefälschte Bank- und Behördenbriefe
„Sehr geehrte Kundin, sehr geehrter Kunde, aufgrund der neuen EU-Sicherheitsrichtlinie müssen Sie Ihr pushTAN-Verfahren bis zum 30.09. bestätigen. Scannen Sie dazu den QR-Code und folgen Sie den Anweisungen. Andernfalls wird Ihr Online-Banking eingeschränkt.“
Der Brief trägt Logo, Absenderadresse und Kundennummer-Feld einer Sparkasse, Volksbank oder Bundesbehörde. Der QR-Code führt auf eine Login-Kopie. Weil Briefe als vertrauenswürdiger gelten als Mails, funktioniert diese Variante besonders gut bei Menschen, die Online-Banking nutzen, aber E-Mail-Phishing kennen. Mehr zu Bank-Briefen und -Mails unter Bank-Mail prüfen.
QR-Codes in E-Mails
„Ihr Konto wurde gesperrt – scannen Sie den Code zur Verifizierung“, „Ihre Zwei-Faktor-Einrichtung läuft ab“, „Gehaltsabrechnung / Dokument abrufen“. Der Code ersetzt den Link, um Spam-Filter zu umgehen. Besonders verbreitet in Unternehmen (angebliche Microsoft-365-Anmeldung). Wie Sie solche Mails prüfen, lesen Sie unter Phishing-Mails erkennen.
Zahlungs-QR-Codes auf Rechnungen (GiroCode)
Ein GiroCode überträgt IBAN, Betrag und Verwendungszweck in Ihre Banking-App. Wird der Code überklebt oder im PDF ausgetauscht, überweisen Sie an das Konto der Täter – die gedruckte IBAN daneben bleibt echt. Prüfen Sie nach dem Scan immer den angezeigten Empfänger. Hintergründe unter IBAN-Manipulation.
Speisekarten, Spendenaufrufe, Gewinnspiele, Paketbenachrichtigungen
Codes auf Tischen, Plakaten, Flyern und angeblichen Zustellkarten im Briefkasten („Paket konnte nicht zugestellt werden – Termin per QR-Code vereinbaren“). Immer gilt: Der Code ist so vertrauenswürdig wie der Ort, an dem er klebt – und Aufkleber kann jeder anbringen.
QR-Code sicher prüfen: in vier Schritten
- Vorschau lesen, bevor Sie öffnen. Die Kamera-App von iPhone und Android zeigt die Zieladresse als Einblendung an, bevor sie den Browser öffnet. Lesen Sie die Domain von rechts nach links: „sparkasse.de“ ist echt, „sparkasse.de-sicherheit.com“ gehört zu „de-sicherheit.com“. Link-Verkürzer (bit.ly, qr.link) verbergen das Ziel – bei Banken, Behörden und Parkbetreibern ein Warnzeichen.
- Kontext prüfen. Ist der Code Teil des Automaten oder ein Aufkleber? Steht er im Brief einer Bank, die Sie um Datenbestätigung bittet? Kommt er per Mail von einem Absender, den Sie prüfen sollten? Jedes „bitte anmelden“, „bestätigen“ oder „bezahlen“ per Code ist verdächtig.
- Den offiziellen Weg nehmen. Parken: die bekannte App aus dem App Store öffnen und die Zonennummer eingeben. Bank: eigene Banking-App oder selbst eingetippte Adresse. Paket: Sendungsnummer in der offiziellen App.
- Im Zweifel prüfen lassen. Fotografieren Sie den Code und laden Sie das Bild im Link- und QR-Code-Check hoch. Der Check decodiert den Inhalt, zeigt die Zieladresse und bewertet Domain-Alter und bekannte Betrugsmuster – ohne dass Sie die Seite öffnen.
Nach dem Öffnen einer Seite: Adresszeile ansehen, bevor Sie irgendetwas eingeben. Ein Schloss-Symbol (HTTPS) beweist nichts – auch Betrugsseiten haben Zertifikate.
Echt oder gefälscht? Merkmale im Vergleich
| Merkmal | Echter QR-Code | Quishing |
|---|---|---|
| Anbringung | gedruckt, Teil des Geräts oder Schilds | Aufkleber, überklebt, schief, andere Farbe |
| Zieladresse | Domain des Betreibers oder bekannter App-Anbieter | fremde Domain, Link-Verkürzer, Tippfehler-Domain |
| Zweck | Information, Speisekarte, Bezahlung über bekannte App | Login, Datenbestätigung, Kartendaten, App-Download |
| Brief der Bank | keine Anmeldung per QR-Code; Verfahren werden in der App eingerichtet | „Verfahren bestätigen“, „Konto verifizieren“ mit Frist |
| selten; Links werden als Text angegeben | QR-Code statt Link, um Filter zu umgehen | |
| GiroCode auf Rechnung | Empfänger in der App = gedruckte IBAN | Empfänger weicht ab, Code wirkt aufgeklebt |
| Nach dem Scan | App oder bekannte Website | Formular mit Karten- oder Zugangsdaten, „App installieren“ |
Code gescannt – was jetzt?
Nur gescannt, Seite geöffnet, nichts eingegeben
In der Regel ohne Folgen. Schließen Sie die Seite, löschen Sie eventuell heruntergeladene Dateien und installieren Sie keine App außerhalb des offiziellen Stores. Melden Sie den Code dem Betreiber (Parkhaus, Stadt, Ladesäulenbetreiber), damit der Aufkleber entfernt wird.
Kartendaten eingegeben
- Karte sperren: 116 116 oder in der Banking-App.
- Bank anrufen, Vorfall schildern, Umsätze der nächsten Wochen kontrollieren.
- Anzeige erstatten (Online-Wache) – die Vorgangsnummer braucht die Bank für Erstattungen.
Zugangsdaten eingegeben (Bank, Microsoft, E-Mail)
- Passwort sofort beim echten Anbieter ändern, Zwei-Faktor-Authentisierung neu einrichten.
- Folgt ein Anruf, der Sie zur TAN-Freigabe drängt: auflegen – das ist der zweite Schritt der Masche.
- In Unternehmen: IT-Abteilung informieren; kompromittierte Microsoft-365-Konten werden für weitere Angriffe genutzt.
Zahlung per GiroCode ausgelöst
Bank sofort anrufen und einen Rückruf beauftragen; Rechnungssteller über die bekannte Nummer informieren; Anzeige erstatten.
App installiert
Flugmodus einschalten, App deinstallieren, im Zweifel Gerät zurücksetzen, Passwörter von einem anderen Gerät ändern.
Sichern Sie vorher Beweise: Foto des Codes am Fundort, Screenshot der Seite mit Adresszeile, Brief samt Umschlag – Anleitung unter Beweise sichern.
Warnzeichen auf einen Blick
- QR-Code ist ein Aufkleber – schief, überklebt, abweichende Farbe oder Druckqualität
- Zieladresse in der Scanner-Vorschau passt nicht zum Betreiber oder ist ein Link-Verkürzer
- Brief von Bank oder Behörde verlangt Anmeldung, Datenbestätigung oder Verfahrensfreischaltung per QR-Code
- E-Mail enthält statt eines Links nur einen QR-Code – „zur Verifizierung“, „Dokument abrufen“
- Nach dem Scan werden Kartendaten, Passwörter oder ein App-Download verlangt
- GiroCode-Empfänger in der Banking-App weicht von der gedruckten IBAN ab
- Zeitdruck: „bis morgen bestätigen“, „sonst Sperrung“, „Parkticket sofort lösen“
- Park- oder Ladeseite fragt Kartendaten ab, obwohl der Betreiber eine App mit Kundenkonto hat
- Zustellkarte im Briefkasten mit QR-Code statt Sendungsnummer
So schützen Sie sich
- Lesen Sie die Vorschau-Adresse im Scanner, bevor Sie einen QR-Code öffnen – Domain von rechts nach links prüfen
- Nutzen Sie fürs Parken und Laden die offizielle App aus dem Store und geben Sie die Zonennummer selbst ein
- Melden Sie sich bei Bank und Behörden nie über QR-Codes aus Briefen oder Mails an – nur über App oder selbst eingetippte Adresse
- Vergleichen Sie nach dem Scan eines GiroCodes den Empfänger in der App mit der gedruckten IBAN
- Installieren Sie keine Apps, zu denen ein QR-Code führt – nur aus App Store oder Google Play
- Prüfen Sie verdächtige Codes mit dem Link- und QR-Code-Check, statt sie zu öffnen
- Achten Sie im öffentlichen Raum auf Aufkleber und melden Sie sie dem Betreiber
- Aktivieren Sie Zwei-Faktor-Authentisierung, damit gestohlene Passwörter allein nicht reichen
Betroffen? Das sollten Sie jetzt tun
- Karte über 116 116 sperren und Bank informieren, wenn Kartendaten eingegeben wurden
- Passwort beim echten Anbieter ändern und Zwei-Faktor neu einrichten, wenn Zugangsdaten betroffen sind
- Bei GiroCode-Zahlung: Bank anrufen, Rückruf beauftragen, Rechnungssteller informieren
- Nach App-Installation: Flugmodus, App entfernen, Gerät ggf. zurücksetzen, Passwörter von anderem Gerät ändern
- Code am Fundort fotografieren, Seite mit Adresszeile screenshotten, Brief samt Umschlag aufbewahren
- Anzeige über die Online-Wache erstatten und den Code dem Betreiber bzw. dem nachgeahmten Anbieter melden
Verwandte Ratgeber
- Phishing-Mails erkennen: Merkmale, Beispiele und was nach dem Klick zu tun ist – Phishing-Mails sehen heute aus wie echte Nachrichten Ihrer Bank, von PayPal oder DHL. Dieser Ratgeber zeigt die Merkmale, an denen Sie sie trotzdem erkennen, was Sie nach einem Klick tun müssen und wo Sie Phishing melden.
- Smishing: Betrugs-SMS von DHL, Bank und Maut erkennen – Smishing ist Phishing per SMS: Eine kurze Nachricht über ein Paket, eine Kontosperrung oder eine Maut-Nachzahlung führt auf eine gefälschte Seite. Hier lesen Sie, wie Sie die Betrugs-SMS erkennen und was nach einem Klick zu tun ist.
- IBAN-Manipulation: Wenn die echte Rechnung eine falsche Bankverbindung trägt – Die Rechnung stimmt, der Betrag stimmt, der Absender stimmt – nur die IBAN wurde ausgetauscht. IBAN-Manipulation trifft Bauherren, Mieter, Patienten und vor allem Unternehmen. Dieser Ratgeber erklärt die Angriffswege, die Erkennungsmerkmale und den Prüfprozess, der den Betrug zuverlässig stoppt.
- Kleinanzeigen-Betrug: Die 8 häufigsten Maschen für Käufer und Verkäufer – Auf Kleinanzeigen, eBay und Vinted treffen Käufer und Verkäufer auf professionelle Betrüger: gefälschte „Sicher bezahlen“-Links, PayPal-Freunde-Zahlungen, Dreiecksbetrug, Wohnungen, die es nicht gibt. Dieser Ratgeber zeigt jede Masche mit Beispiel – und wie Sie sicher handeln.
Aktuelle Warnungen zum Thema
- BZSt-Betrug 2026: Warnung vor gefälschten E-Mails zur Datenprüfung – Aktuelle Warnung vor BZSt-Phishing 2026: Betrüger fälschen E-Mails des Bundeszentralamts für Steuern. Erfahren Sie, wie Sie die Masche erkennen und sich schützen.
- DKB Konto gesperrt – Drohung per Mail: Betrug oder legitim? – DKB Konto gesperrt? Achtung vor gefälschten E-Mails! Erfahren Sie, wie Sie Phishing erkennen, sich schützen und was im Ernstfall zu tun ist.
- ADAC-Betrug 2026: Vorsicht vor falscher 200€-Zahlungsaufforderung – Vorsicht vor ADAC-Phishing 2026: Betrüger fordern 200 Euro per E-Mail. Erfahren Sie hier, wie Sie die Fake-Mails erkennen und sich schützen.
- QR-Code von DKB erhalten? So checken Sie, ob es ein Betrug ist – Vorsicht vor QR-Code-Betrug bei der DKB. Erfahren Sie, wie Sie gefälschte Codes erkennen, was Quishing bedeutet und wie Sie Ihr Konto schützen.
- Alle aktuellen Betrugswarnungen
Häufige Fragen
Was ist Quishing?
Phishing per QR-Code: Ein Code auf einem Aufkleber, in einem Brief oder einer E-Mail führt auf eine gefälschte Seite, die Zugangs- oder Kartendaten abfragt, Schadsoftware anbietet oder eine Zahlung an Betrüger vorbereitet. Der Code selbst ist harmlos, gefährlich ist die Zieladresse.
Kann ein QR-Code mein Handy beim Scannen hacken?
Das bloße Scannen ist ungefährlich; der Code enthält nur eine Adresse. Gefährlich wird es erst, wenn Sie die Seite öffnen und dort Daten eingeben oder eine App außerhalb des offiziellen Stores installieren. Lesen Sie deshalb die Vorschau-Adresse, bevor Sie öffnen.
Wie erkenne ich einen gefälschten QR-Code am Parkautomaten?
An der Anbringung (Aufkleber statt Aufdruck, schief, überklebt) und an der Zieladresse in der Scanner-Vorschau, die nicht zum Parkbetreiber passt. Sicherer ist es, die offizielle Park-App zu öffnen und die Zonennummer selbst einzugeben.
Schickt meine Sparkasse Briefe mit QR-Code zur Anmeldung?
Nein. Banken und Sparkassen richten Sicherheitsverfahren in der App oder mit Aktivierungsbriefen ein, die Sie selbst angefordert haben – nie mit der Aufforderung, sich per QR-Code auf einer Website anzumelden oder Daten zu bestätigen. Solche Briefe sind gefälscht.
Ich habe einen QR-Code gescannt und Daten eingegeben – was tun?
Bei Kartendaten: Karte über 116 116 sperren und Bank informieren. Bei Passwörtern: sofort beim echten Anbieter ändern und Zwei-Faktor aktivieren. In beiden Fällen Anzeige erstatten und Umsätze bzw. Konten beobachten. Bei Anrufen, die zu einer TAN-Freigabe drängen, auflegen.
Wie prüfe ich einen QR-Code, ohne ihn zu öffnen?
Nutzen Sie die Vorschau Ihrer Kamera-App oder fotografieren Sie den Code und laden Sie das Bild im QR-Code-Check des Betrugs-Checkers hoch. Der Check decodiert den Inhalt, zeigt die Zieladresse und bewertet Domain und bekannte Betrugsmuster.
Quellen und weiterführende Informationen
- Wie erkenne ich Phishing in E-Mails und auf Webseiten? – Bundesamt für Sicherheit in der Informationstechnik (BSI)
- Phishing-Radar: Aktuelle Warnungen, auch zu QR-Code-Briefen – Verbraucherzentrale NRW
- Online-Banking sicher nutzen – Polizeiliche Kriminalprävention der Länder und des Bundes
- Sperr-Notruf 116 116 – Sperr-Notruf e. V.